Lancement de NVIDIA Confidential Bare Metal pour le déploiement sécurisé des modèles de pointe
 Public
- 21 Oct, 2026
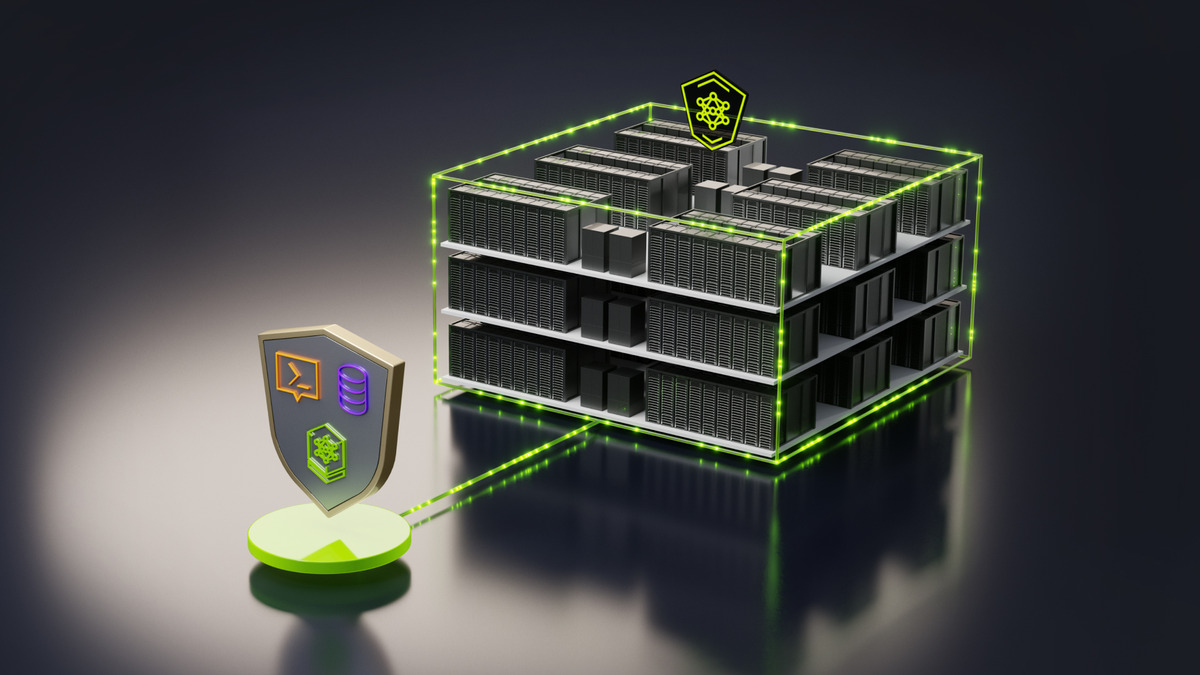
NVIDIA a annoncé l'extension de son portefeuille Confidential Computing grâce à l'introduction de Confidential Bare Metal, une nouvelle option de déploiement conçue pour les développeurs de modèles de pointe. Cette fonctionnalité permet aux organisations d'exécuter des charges de travail sensibles sur une infrastructure dédiée de fournisseurs tiers tout en maintenant un contrôle strict sur leurs modèles et leurs données propriétaires. Dans le cadre de l'architecture de référence NVIDIA OpenShell plus large, cette initiative soutient le déploiement sécurisé des agents à grande échelle. Confidential Computing sert de couche d'infrastructure critique qui protège les modèles et les données dont ces agents dépendent lors de l'exécution, garantissant que les opérations sensibles restent protégées dans un environnement sécurisé sur diverses configurations matérielles.
La nouvelle plateforme introduit des contrôles de sécurité avancés qui protègent les données en transit, mesurent l'intégrité de la plateforme et appliquent des restrictions d'accès au niveau matériel. Ces capacités permettent aux développeurs de modèles de posséder et d'exploiter leurs propres piles logicielles sur mesure, y compris le logiciel d'infrastructure de l'hôte et de la plateforme, lors de l'utilisation de l'infrastructure de calcul accéléré de NVIDIA. Cette flexibilité est disponible sur l'infrastructure des fournisseurs cloud tiers, des plateformes neocloud et des fournisseurs d'infrastructure d'entreprise. En offrant une architecture de sécurité convergente avec trois options de déploiement distinctes, NVIDIA permet aux organisations d'adapter le modèle de sécurité approprié à leurs limites de confiance et à leurs exigences opérationnelles spécifiques. Cela garantit que les charges de travail à haute valeur reçoivent les protections de confidentialité nécessaires sans compromettre les performances ou l'autonomie opérationnelle.
La prise en charge matérielle de cet écosystème étendu inclut désormais les systèmes à l'échelle du rack NVIDIA Grace Blackwell NVL72, ainsi que les systèmes basés sur x86 NVIDIA HGX Rubin NVL8 et NVIDIA DGX Rubin NVL8. La technologie sera également intégrée à NVIDIA DSX OS, offrant une architecture de référence pour les fournisseurs de cloud qui construisent des « usines d'IA ». Cette intégration garantit aux fournisseurs de cloud une base logicielle robuste pour l'exécution de charges de travail confidentielles. L'extension de l'échelle permet d'appliquer le Confidential Computing à des systèmes plus grands, assurant une protection plus robuste des données d'entraînement et de la propriété intellectuelle des modèles. Cette avancée élargit considérablement le paysage matériel où l'isolation matérielle sécurisée et l'attestation cryptographique peuvent être appliquées aux charges de travail d'IA modernes.
Les grands partenaires du secteur intègrent déjà ces nouvelles fonctionnalités dans leurs offres. Cohere prévoit d'intégrer Confidential Bare Metal dans son Model Vault, en utilisant des environnements d'exécution de confiance pour étendre la sécurité ancrée dans le matériel directement au GPU. Cela protège les modèles et les données en mémoire et sur les interconnexions pendant l'exécution. Google Cloud étend son support aux instances A4X Max propulsées par des systèmes NVIDIA GB300 NVL72, combinant le calcul accéléré non virtualisé à la protection cryptographique. Un large éventail de fournisseurs, y compris CoreWeave, Microsoft Azure et Vultr, prend en charge ces déploiements, tandis que des partenaires systèmes tels que Cisco, Dell et HPE proposeront des systèmes certifiés NVIDIA. Cela crée un écosystème global complet pour le passage à l'échelle de l'entraînement et de l'inférence avec de fortes garanties de confidentialité.