Бібліотеки AndroidX Security State дозволяють застосункам перевіряти безпеку пристрою за кожним компонентом
 Public
- 18 Sep, 2026
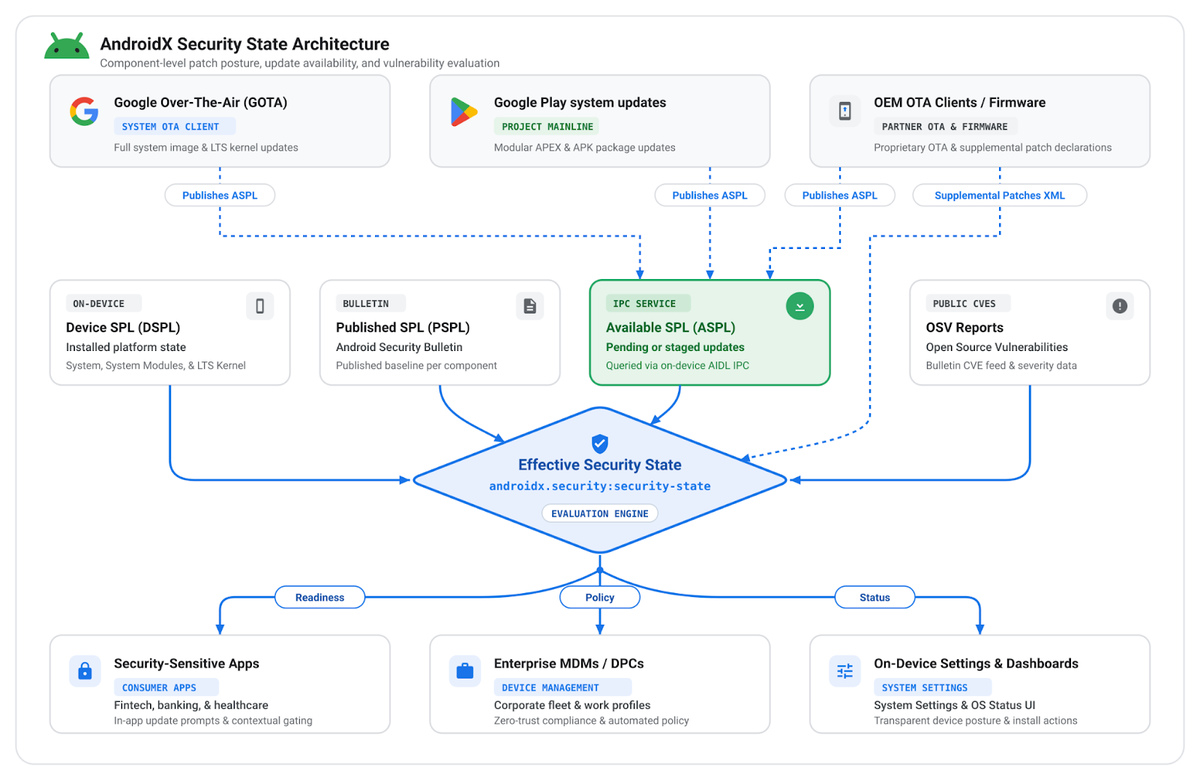
Google випустила стабільні версії двох бібліотек AndroidX — Security State 1.1.0 і Security State Provider 1.0.0, — які дають розробникам єдиний спосіб перевіряти безпеку пристрою. Замість того щоб покладатися на один грубий показник Security Patch Level (SPL), застосунки тепер можуть перевіряти захист окремо за кожним компонентом і бачити, які виправлення ще очікують на встановлення.
Бібліотека androidx.security.state розрахована на критичні до безпеки та споживчі застосунки — банківські, фінтех і медичні, а також на рішення Mobile Device Management (MDM). Її компаньйон, androidx.security.state.provider, призначений для OEM-виробників і розробників клієнтів Over-The-Air (OTA) — він дозволяє розкривати доступність оновлень через стандартизовані механізми.
Замість того щоб давати доступ до пристрою за принципом «все або нічого», застосунки можуть комбінувати DSPL, PSPL і ASPL для ухвалення рішень з урахуванням контексту. Банківський чи корпоративний застосунок, наприклад, може порівняти поточний патч безпеки пристрою (DSPL) з оновленнями, що очікують на встановлення (ASPL), перед запуском чутливих сценаріїв — таких як великі платежі чи реєстрація облікових даних. Якщо оновлення чекає на встановлення, застосунок може вимагати від користувача спершу встановити його.
Для тоншого контролю розробники можуть запитувати, чи виправлено конкретні вразливості з високим ризиком (CVE), — наприклад, переконатися, що критичні патчі NFC чи Bluetooth встановлено, перш ніж дозволяти оплату дотиком чи обмін даними поблизу. Відгуки та повідомлення про проблеми приймаються через публічний Android Issue Tracker.