Les bibliothèques AndroidX Security State permettent aux applications de vérifier la sécurité de l'appareil composant par composant
 Public
- 18 Sep, 2026
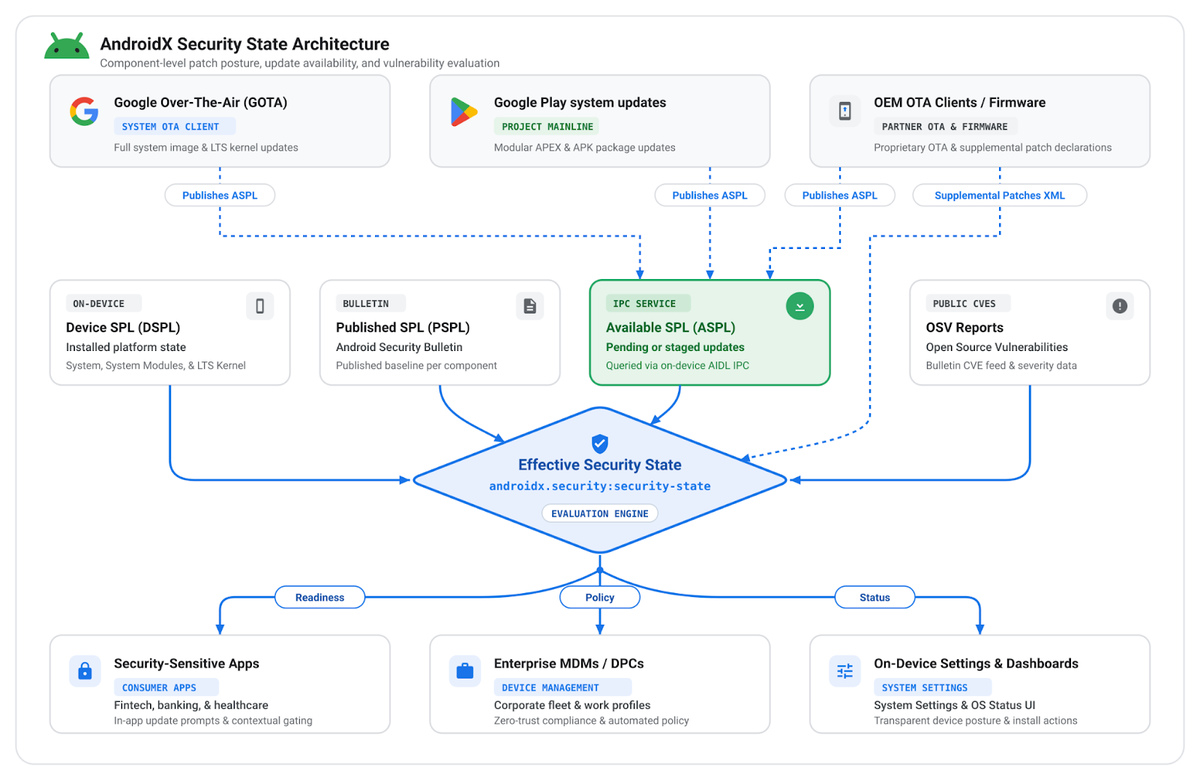
Google a publié les versions stables de deux bibliothèques AndroidX — Security State 1.1.0 et Security State Provider 1.0.0 — qui donnent aux développeurs un moyen unifié de vérifier la sécurité de l'appareil. Au lieu de se fier à un seul indicateur grossier, le Security Patch Level (SPL), les applications peuvent désormais vérifier la protection séparément pour chaque composant et voir quels correctifs restent en attente d'installation.
La bibliothèque androidx.security.state est conçue pour les applications critiques en matière de sécurité et grand public — bancaires, fintech et médicales — ainsi que pour les solutions Mobile Device Management (MDM). Son compagnon, androidx.security.state.provider, est destiné aux fabricants OEM et aux développeurs de clients Over-The-Air (OTA) — il permet d'exposer la disponibilité des mises à jour via des mécanismes standardisés.
Au lieu d'accorder l'accès à l'appareil selon le principe « tout ou rien », les applications peuvent combiner DSPL, PSPL et ASPL pour prendre des décisions en tenant compte du contexte. Une application bancaire ou d'entreprise, par exemple, peut comparer le correctif de sécurité actuel de l'appareil (DSPL) aux mises à jour en attente (ASPL) avant de lancer des scénarios sensibles — tels que des paiements importants ou l'enregistrement d'identifiants. Si une mise à jour attend d'être installée, l'application peut exiger de l'utilisateur qu'il l'installe d'abord.
Pour un contrôle plus fin, les développeurs peuvent interroger si des vulnérabilités à haut risque spécifiques (CVE) ont été corrigées — par exemple, s'assurer que les correctifs critiques NFC ou Bluetooth sont installés avant d'autoriser le paiement sans contact ou l'échange de données à proximité. Les retours et les signalements de problèmes sont acceptés via le tracker public Android Issue Tracker.