Die AndroidX-Bibliotheken Security State ermöglichen Anwendungen, die Gerätesicherheit für jede Komponente einzeln zu prüfen
 Public
- 18 Sep, 2026
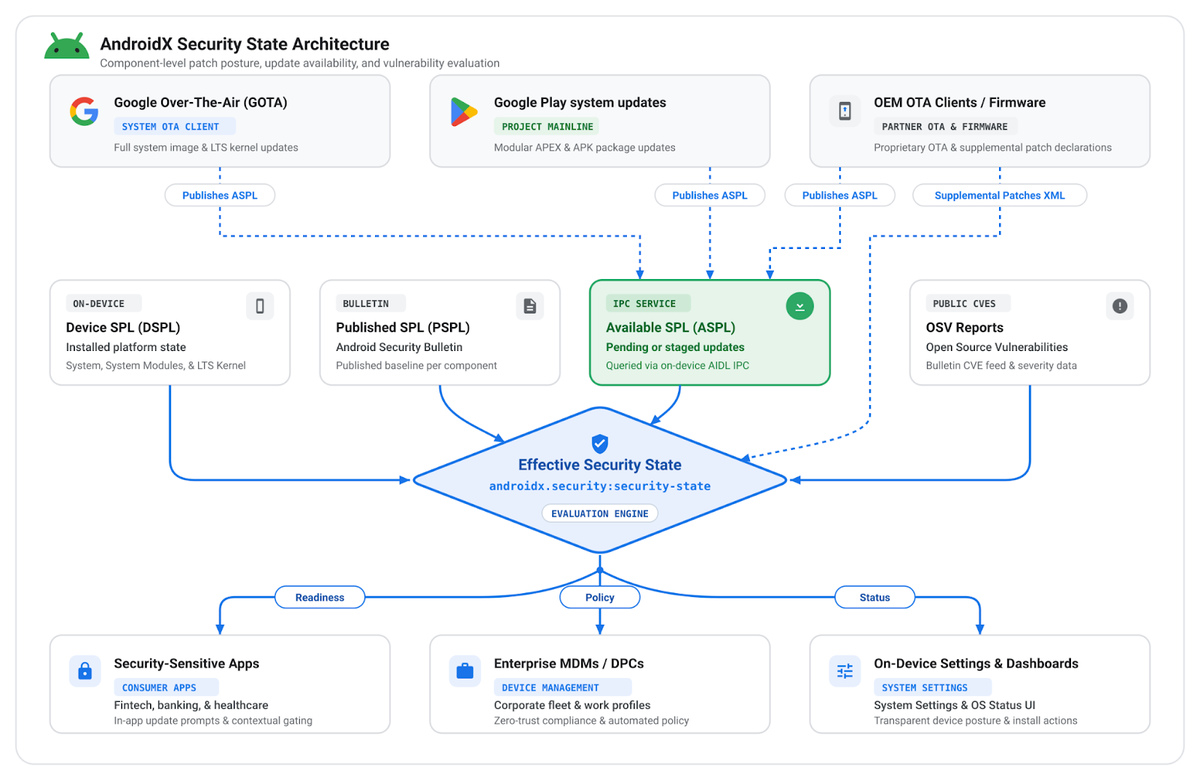
Google hat stabile Versionen zweier AndroidX-Bibliotheken veröffentlicht — Security State 1.1.0 und Security State Provider 1.0.0 —, die Entwicklern eine zentrale Möglichkeit bieten, die Gerätesicherheit zu prüfen. Statt sich auf einen einzigen, groben Wert des Security Patch Level (SPL) zu verlassen, können Anwendungen den Schutz nun für jede Komponente einzeln prüfen und sehen, welche Fixes noch ausstehen.
Die Bibliothek androidx.security.state richtet sich an sicherheitskritische und Verbraucher-Apps wie Banking, Fintech und Gesundheit sowie an Lösungen für Mobile Device Management (MDM). Ihr Begleiter androidx.security.state.provider ist für OEM-Hersteller und Entwickler von Over-The-Air-(OTA-)Clients gedacht und ermöglicht es, die Verfügbarkeit von Updates über standardisierte Mechanismen offenzulegen.
Statt Gerätezugriff nach dem Prinzip „alles oder nichts“ zu gewähren, können Apps DSPL, PSPL und ASPL kombinieren, um kontextabhängige Entscheidungen zu treffen. Eine Banking- oder Unternehmens-App kann beispielsweise den aktuellen Sicherheitspatch des Geräts (DSPL) mit ausstehenden Updates (ASPL) vergleichen, bevor sie sensible Abläufe startet – etwa hohe Zahlungen oder die Registrierung von Anmeldedaten. Wenn ein Update zur Installation ansteht, kann die App vom Nutzer verlangen, es zuerst zu installieren.
Für eine feinere Kontrolle können Entwickler abfragen, ob bestimmte Schwachstellen mit hohem Risiko (CVE) behoben sind – etwa sicherstellen, dass kritische NFC- oder Bluetooth-Patches installiert sind, bevor Zahlungen per Antippen oder der Datenaustausch in unmittelbarer Nähe erlaubt werden. Feedback und Problemberichte werden über den öffentlichen Android Issue Tracker entgegengenommen.