Библиотеки AndroidX Security State позволяют приложениям проверять безопасность устройства по каждому компоненту
 Public
- 18 Sep, 2026
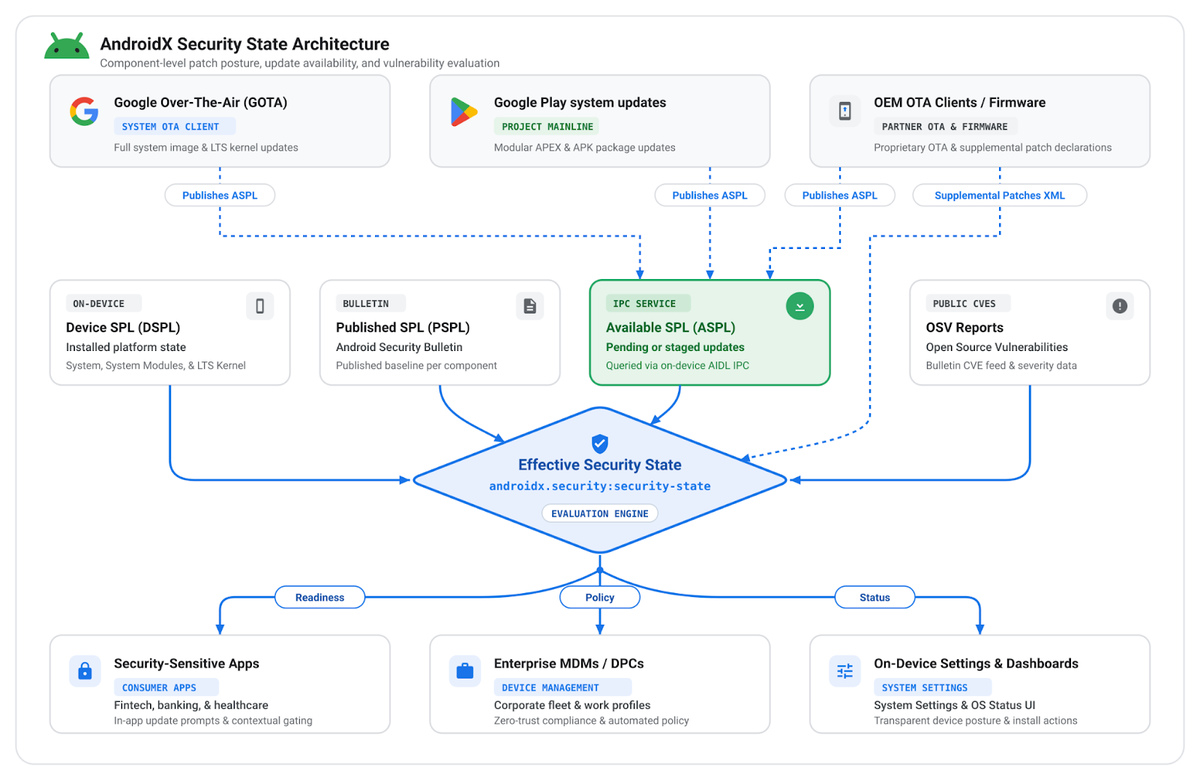
Google выпустила стабильные версии двух библиотек AndroidX — Security State 1.1.0 и Security State Provider 1.0.0, — которые дают разработчикам единый способ проверять безопасность устройства. Вместо того чтобы полагаться на один грубый показатель Security Patch Level (SPL), приложения теперь могут проверять защиту отдельно по каждому компоненту и видеть, какие исправления ещё ждут установки.
Библиотека androidx.security.state рассчитана на критичные к безопасности и потребительские приложения — банковские, финтех и медицинские, а также на решения Mobile Device Management (MDM). Её компаньон, androidx.security.state.provider, предназначен для OEM-производителей и разработчиков клиентов Over-The-Air (OTA) — он позволяет раскрывать доступность обновлений через стандартизированные механизмы.
Вместо того чтобы давать доступ к устройству по принципу «всё или ничего», приложения могут комбинировать DSPL, PSPL и ASPL для принятия решений с учётом контекста. Банковское или корпоративное приложение, например, может сравнить текущий патч безопасности устройства (DSPL) с ожидающими обновлениями (ASPL) перед запуском чувствительных сценариев — таких как крупные платежи или регистрация учётных данных. Если обновление ждёт установки, приложение может потребовать у пользователя установить его сначала.
Для более тонкого контроля разработчики могут запрашивать, исправлены ли конкретные уязвимости с высоким риском (CVE), — например, убедиться, что критичные патчи NFC или Bluetooth установлены, прежде чем разрешать оплату по касанию или обмен данными по близости. Отзывы и сообщения о проблемах принимаются через публичный Android Issue Tracker.